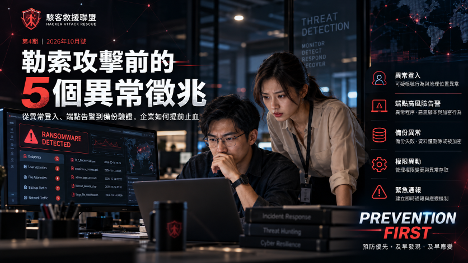
電腦還能正常使用,就代表公司沒有被駭客入侵嗎?
星期一早上,公司員工正常打卡、開啟電腦、收發電子郵件,一切看起來與平常沒有不同。然而,資訊人員發現週末凌晨有管理員帳號從陌生網路位置登入,某台電腦出現不明程式,連備份系統也開始發生異常。這些看似不相關的小問題,可能是資安事件的早期警訊。
勒索攻擊不一定在入侵後立刻加密檔案。攻擊者可能先取得帳號、探索內部系統、提升權限,甚至破壞備份,最後才進行加密與勒索。真正重要的,不只是檔案被加密後如何救援,而是能否在危機擴大之前察覺異常。
徵兆 1|異常登入:半夜出現不該出現的使用者
企業若發現凌晨或假日有異常管理員登入、帳號來自陌生網路位置、短時間內連續登入失敗,或離職帳號突然恢復活動,就應確認是否為經授權的操作。這些情況不一定表示遭到攻擊,也可能是合法遠端工作,但應留下查證紀錄。
建議作法:啟用多因素驗證(MFA)、監控 VPN 與高權限帳號紀錄,定期停用閒置帳號。
徵兆 2|端點高風險告警:防毒沒叫,不代表沒有危險
員工電腦突然變慢、出現陌生程式、未核准的遠端管理工具,或系統安全服務無故停止,有時被當成一般電腦故障,但也可能與惡意腳本及異常操作有關。應結合端點偵測與回應(EDR)、網路紀錄及使用者行為進一步分析,不能只靠單一告警判斷。
建議作法:集中管理端點警示,建立高風險事件通報與查核流程。
徵兆 3|備份異常:有備份,不代表還原得回來
不少企業每天自動備份,卻很少進行實際還原測試。等到出事才發現備份遭刪除、損壞或同步加密,復原成本將大幅提高。備份工作突然停止、還原點大量消失或備份管理權限被修改,都是需要確認的訊號。
建議作法:建立離線或不可變更備份、限制備份系統管理權限,定期進行還原演練。
徵兆 4|權限異動:一般帳號突然變成管理員
當一般使用者突然取得管理員權限、出現陌生高權限帳號,或重要系統的存取規則被非預期更動時,必須確認變更是否經核准。若攻擊者取得高權限,可能進一步存取重要資料、影響更多系統。
建議作法:落實最小權限、記錄高權限變更,並針對敏感操作設置額外驗證與告警。
徵兆 5|通報失靈:有人察覺異常,卻沒有人接手
有些企業在事件初期已經出現異常,但員工不知道向誰通報,資訊人員也不清楚誰具有決策權。直到業務中斷,管理階層才發現事態嚴重。缺乏明確的通報機制,本身就是重要的管理風險。
建議作法:事前建立通報窗口、事件分級、決策權責及定期演練機制。
發現異常後,企業應立即做什麼?
1. 釐清異常範圍:核對受影響的帳號、設備及伺服器。
2. 依既定程序隔離疑似受害設備,降低擴散風險。
3. 妥善保留日誌、告警及相關證據,避免未經評估就清除系統。
4. 檢查高權限帳號、備份安全性與重要營運服務。
5. 必要時啟動專業事件應變,判斷入侵途徑並制定復原計畫。
切勿在尚未評估影響範圍、蒐證與營運需求前,貿然大量刪除檔案、重灌電腦或全面還原備份。
駭客救援聯盟:預防優先,及早發現、及早應變
勒索攻擊帶來的影響不僅是電腦停擺,更可能造成企業營運中斷、資料外洩與客戶信任受損。有效防護必須兼顧事前預防、及早發現與即時應變。駭客救援聯盟希望透過實務知識,協助企業建立正確觀念,在疑似事件發生時知道下一步該怎麼做。
如果企業已出現異常登入、疑似勒索活動或系統遭入侵,應儘速啟動內部應變流程並尋求專業協助。
駭客救援聯盟|https://ransom-incident.online/
備註:上述徵兆不是勒索攻擊的確定證據,須結合系統紀錄與專業鑑識判定。