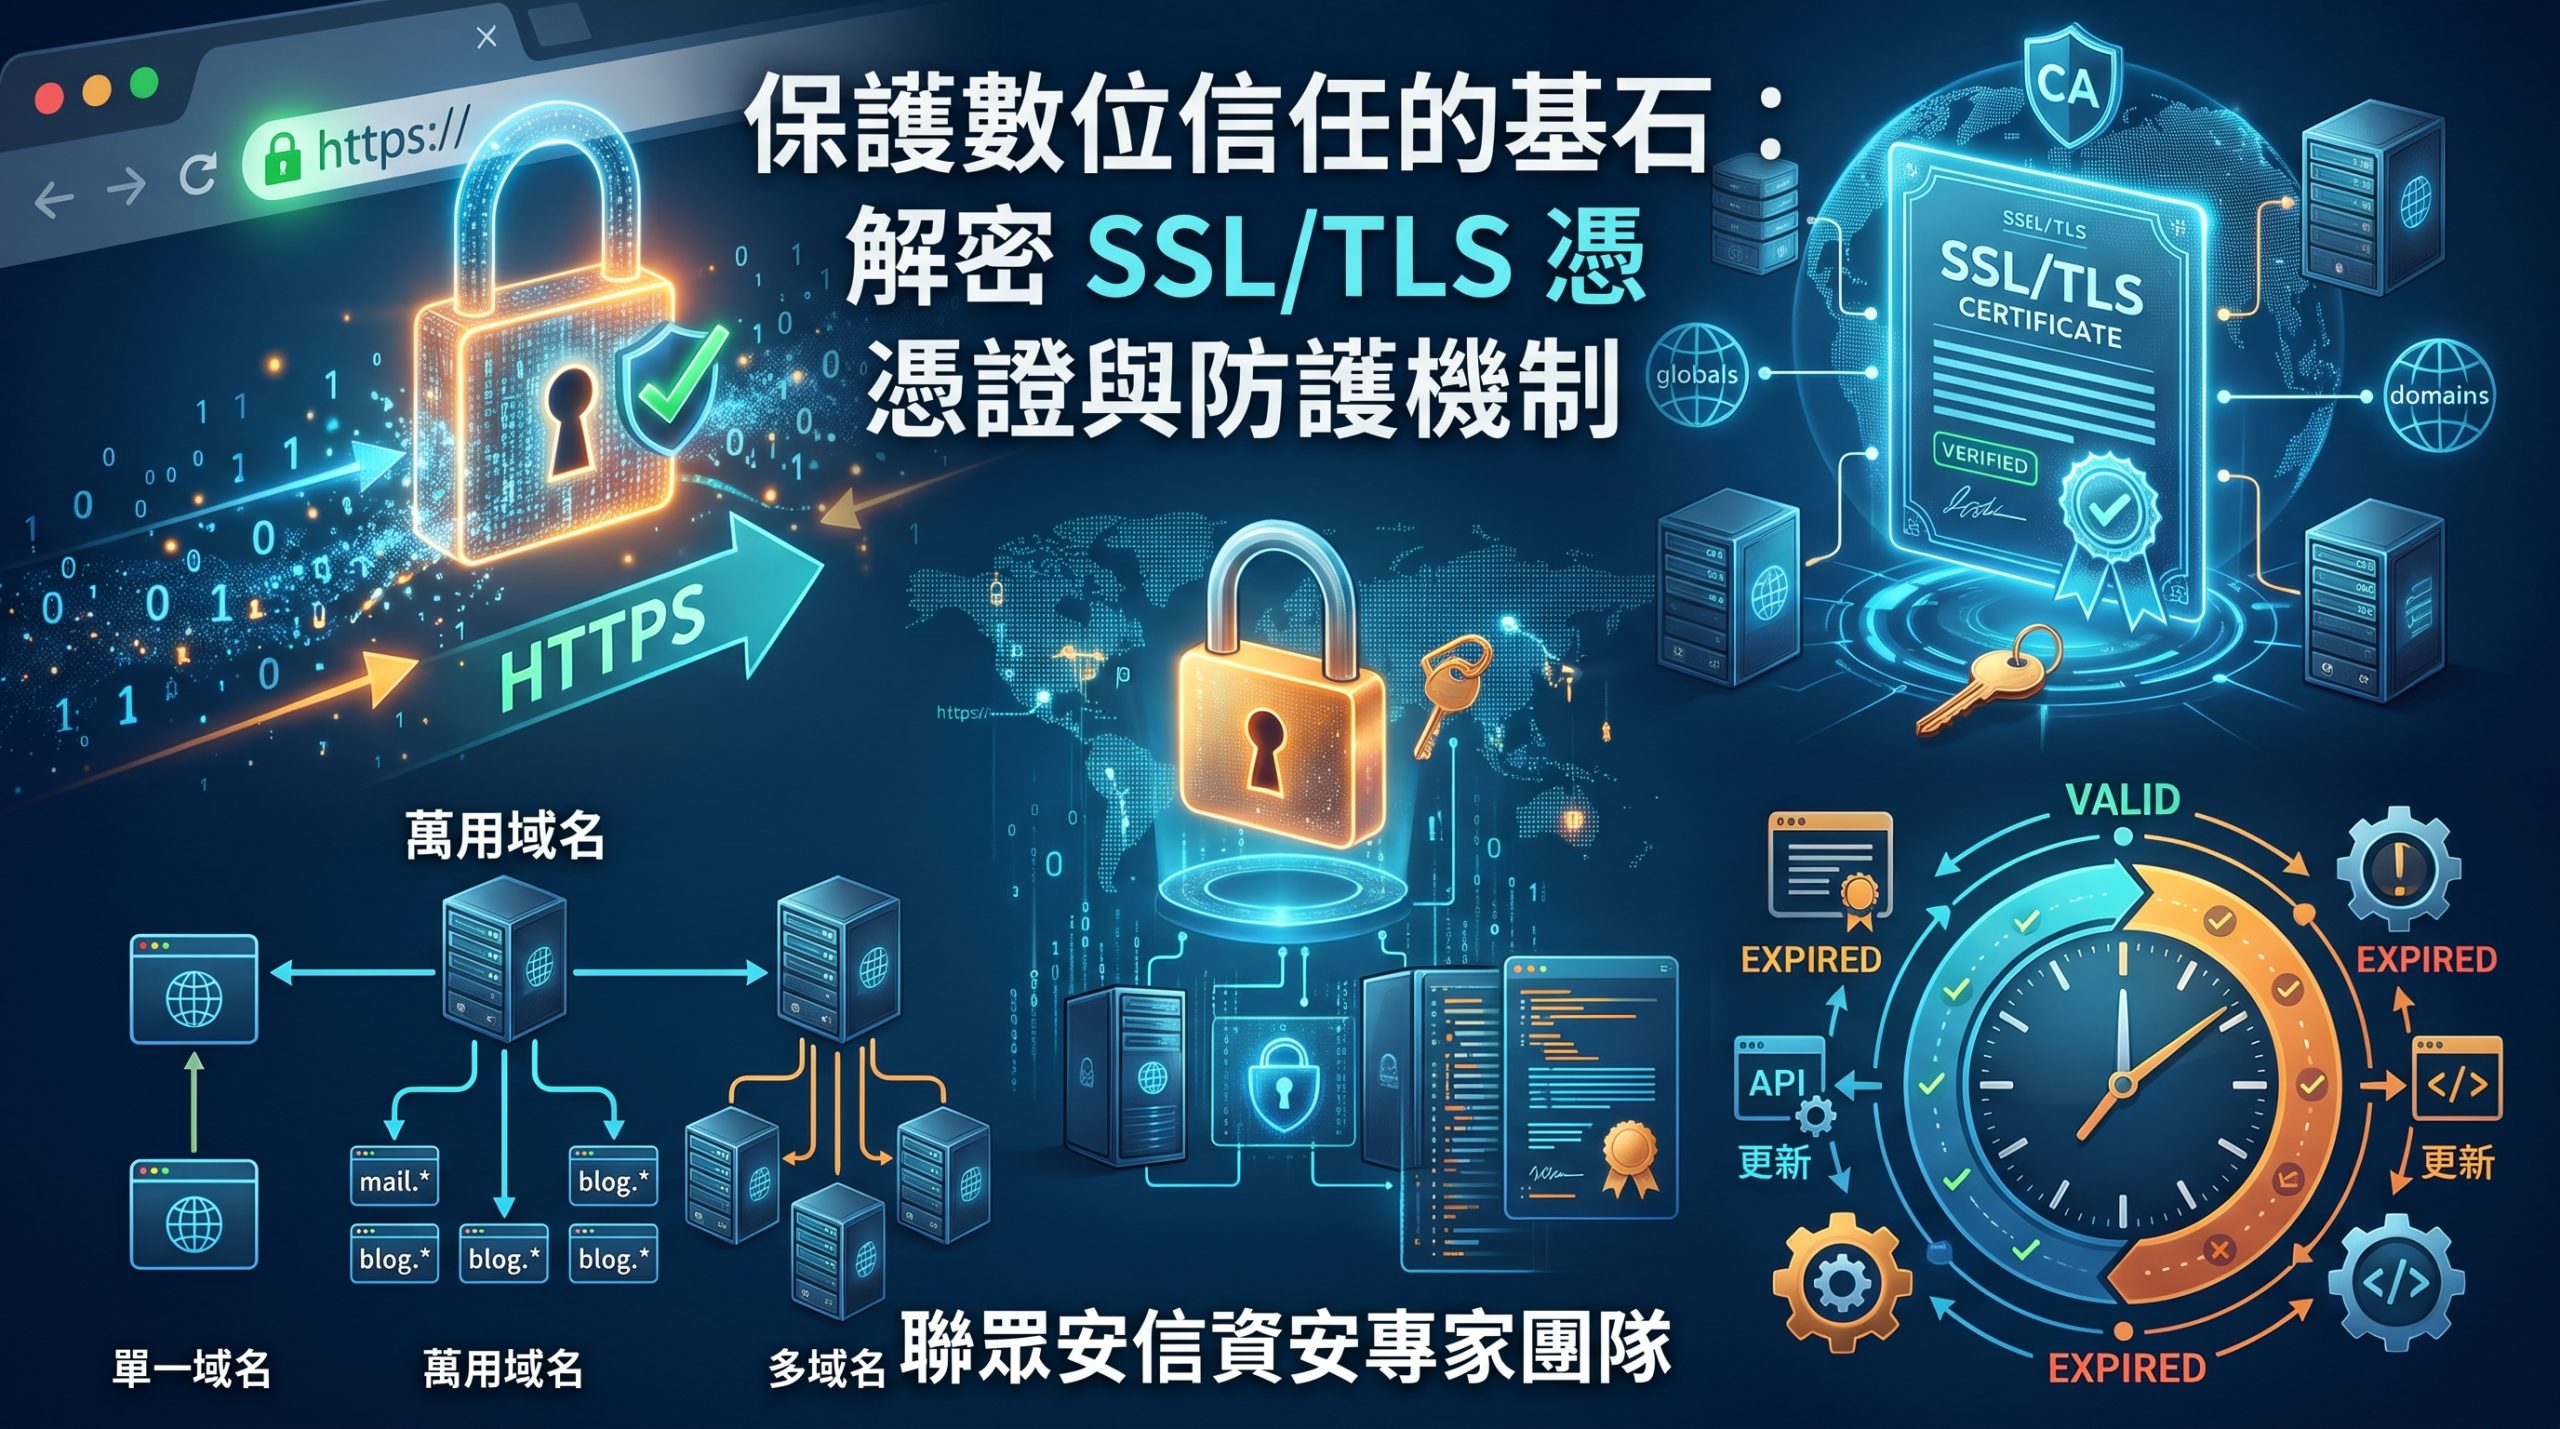
當使用者在瀏覽器看到鎖頭圖示時,背後是一套保護連線資料、驗證網站身份的安全機制。SSL/TLS 憑證看似基礎,卻是企業數位信任不可缺少的一環。
SSL / TLS 在保護什麼?
SSL 是安全通訊端層技術的常用名稱;現今實務上主要由 TLS 協定承擔加密連線。它讓使用者與網站之間傳遞的資料以加密方式處理,降低被竊取、竄改或遭中間人攔截的風險。
重要觀念:HTTPS 不只是網址前方多一個鎖頭,而是讓使用者能確認自己正連到正確的服務,並安全地交換資料。
憑證如何建立網站信任?
憑證由受信任的憑證授權機構簽發,協助瀏覽器驗證伺服器的身份。當憑證有效、網域相符且連線設定正確時,瀏覽器就能建立加密通道。對登入、表單、付款或任何包含個資的網站而言,這是基本防線。
三種常見憑證該怎麼選?
單一域名 SSL 適合只有一個主要網站入口的情境;萬用域名 SSL 能保護同一網域下的多個子域名;多域名 SSL 則適合需要集中管理不同品牌、不同服務網域的企業。選擇時,除了目前站點數量,也應思考一年後的擴充方向。
別忽略憑證生命週期管理
憑證會到期。若沒有提早更新,使用者將看到安全警告,甚至無法繼續瀏覽。透過到期通知與 API 串接管理,團隊可以把更新工作納入日常維運,避免信任在最不該中斷的時候中斷。
本文由聯眾安信資安專家團隊撰寫。
聯眾安信提供零信任安全、全天候系統安全託管與緊急事件應變服務,陪伴企業把資安變成更穩定的營運基礎。